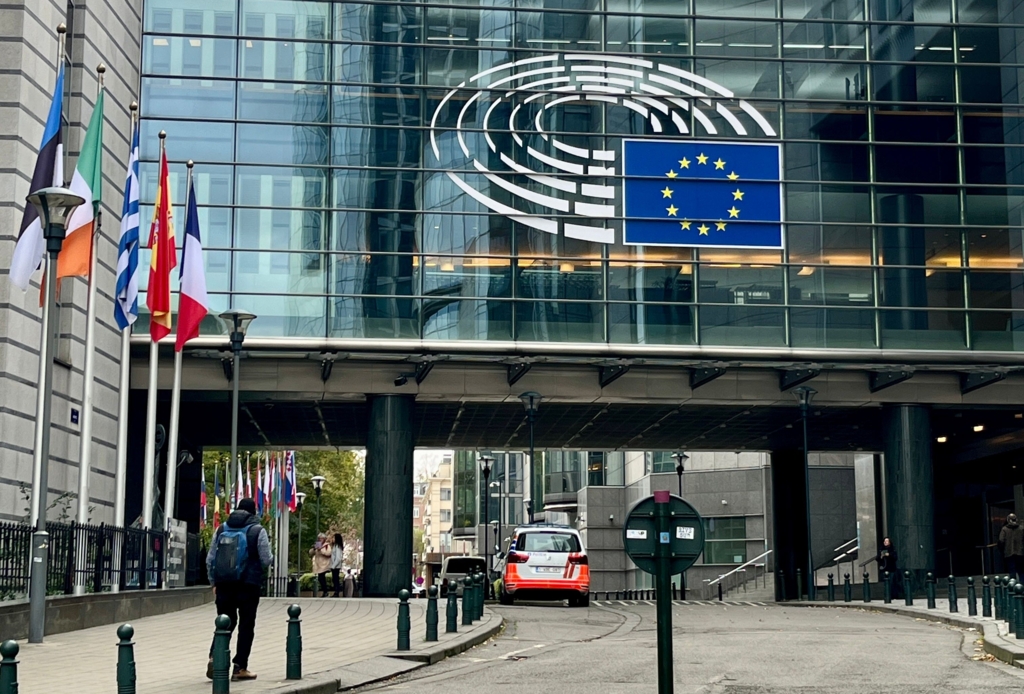
Comisia Europeană se confruntă cu un atac cibernetic extins care a afectat diverse sisteme informatice interne timp de peste zece zile. Incidentul a vizat platforme esențiale utilizate de personal, inclusiv sisteme de salarizare, de gestionare a concediilor și de decontări medicale. În urma descoperirii breșei, conducerea instituției a fost convocată de urgență pentru a gestiona situația, în timp ce anchetatorii încearcă să determine dacă datele personale ale angajaților au fost compromise de atacatori.
Organismul CERT-EU, responsabil de securitatea cibernetică a instituțiilor europene, a identificat atacul și a stabilit modul de operare al hackerilor. Autorii au utilizat ARTEX, un instrument bazat pe inteligență artificială care este disponibil public și care este conceput special pentru identificarea vulnerabilităților din sistemele informatice. Această utilizare a tehnologiei avansate indică o metodă de atac sofisticată, menită să exploateze punctele slabe ale infrastructurii digitale a Comisiei Europene.
Printre aplicațiile afectate de aceste perturbări se numără Sysper, platforma prin care angajații gestionează documentele de salarizare, evidența timpului de lucru și solicitările de concediu, precum și MyPMO, sistemul destinat rambursării cheltuielilor medicale. Deși accesul la majoritatea aplicațiilor a fost restabilit după o dezactivare temporară preventivă, platforma Sysper a înregistrat o nouă întrerupere miercuri. Marți, serviciile de traducere ale instituției au fost, de asemenea, afectate de această campanie cibernetică.
Un oficial european, care a solicitat anonimatul, a declarat că instituția consideră că a reușit să limiteze cea mai mare parte a atacului, însă amploarea pagubelor nu este încă cunoscută. Purtătorul de cuvânt al Comisiei, Thomas Regnier, a confirmat că au fost luate măsurile necesare și că persoanele afectate au fost informate. Deși salariile au fost plătite în mod normal, funcționarii au întâmpinat dificultăți în introducerea pontajelor sau în depunerea cererilor de concediu.
Investigația oficială continuă pentru a clarifica dacă datele au fost efectiv extrase din sistemele Comisiei Europene. Autoritățile de securitate monitorizează situația pentru a preveni noi breșe, în condițiile în care instrumentul ARTEX a fost folosit pentru a găsi vulnerabilități. Momentan, se urmărește stabilirea gradului de compromitere a informațiilor private ale personalului, într-un context în care stabilitatea sistemelor de administrare internă a fost pusă la încercare de acest atac prelungit.
Comisia Europeană deține o responsabilitate majoră în coordonarea politicii de legislație și reglementare în cadrul Uniunii Europene, intervenind frecvent prin cereri oficiale către statele membre. Instituția solicită adesea modificări legislative în diverse domenii, precum reglementarea impozitării fondurilor de pensii sau aplicarea corectă a regulilor privind tarifele serviciilor de navigație aeriană, exercitând un control administrativ constant asupra proceselor de guvernanță din Europa.