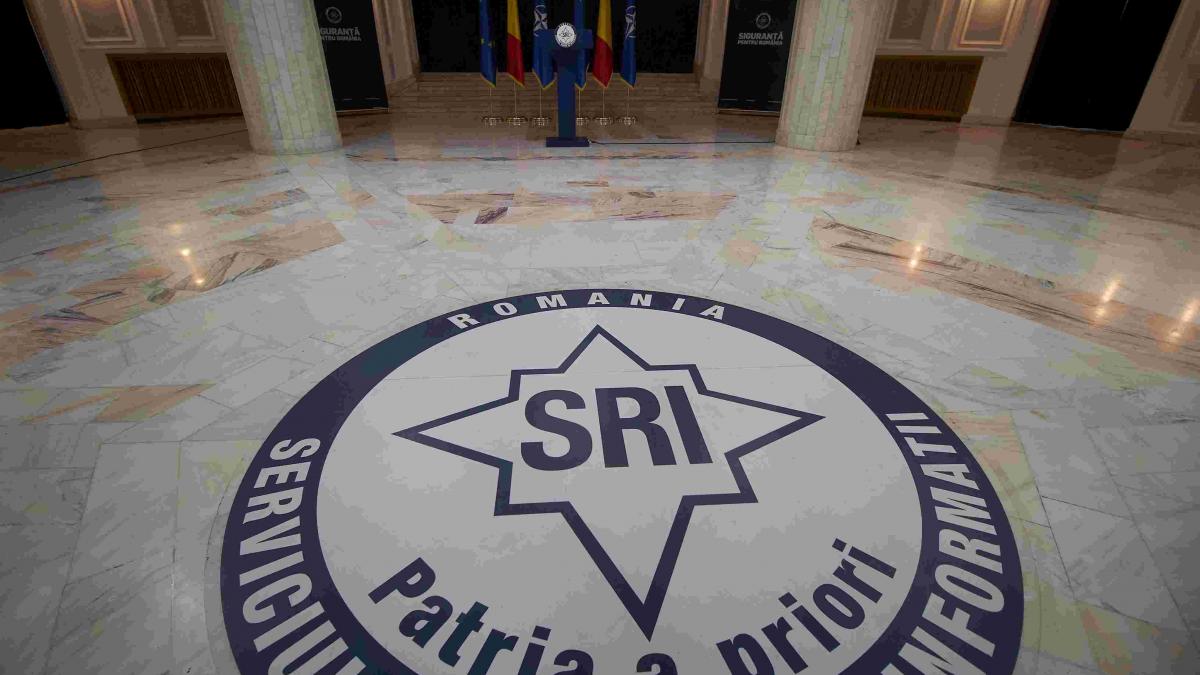
Serviciul Român de Informații a anunțat miercuri că a reușit să oprească o tentativă de atac cibernetic direcționată către o instituție guvernamentală din România. Ofensiva, care a vizat infrastructura informatică a unei entități de stat, a fost identificată la timp de autorități. Conform comunicatului oficial emis de SRI, această acțiune de sabotaj digital este atribuită grupării de hackeri APT TURLA, un actor cibernetic cu origine rusă.
Incidentul a fost descoperit în luna decembrie 2025, moment în care atacatorii au încercat să pătrundă în rețelele de stat. Pentru a reuși compromiterea sistemelor, hackerii au exploatat diverse vulnerabilități sistemice existente la nivelul sistemelor de operare Microsoft. Intervenția rapidă a Centrului Național Cyberint a fost decisivă în acest proces, permițând contracararea ofensivei și remedierea efectelor imediate cauzate de această încercare de infiltrare în rețeaua instituției.
În urma acțiunilor de curto remediere, specialiștii de la Centrul Național Cyberint au reușit să restabilească funcționarea serviciului de e-mail care fusese afectat de atac. SRI a subliniat că, în urma investigațiilor tehnice detaliate, nu au fost identificate nicio exfiltrări de date sensibile din sistemele vizate. Autoritățile române nu au găsit dovezi care să indice faptul că informații confidențiale sau documente protejate ar fi fost extrase de către grupul APT TURLA.
SRI a confirmat că beneficiarii legali ai incidentului au fost informați oficial despre situația de securitate. Totodată, instituția a activat mecanismele de cooperare internațională, implicând partenerii europeni din comunitatea de intelligence, precum și structurile de la nivelul Uniunii Europene și NATO. În prezent, investigațiile continuă pentru a determina amploarea atacului, în timp ce Centrul Național Cyberint analizează și alte secvențe asociate unor campanii cibernetice atribuite Federației Ruse.
Serviciul Român de Informații a declarat că va menține un nivel ridicat de alertă și va continua acțiunile de identificare a tentativelor de compromitere a instituțiilor din România. Această monitorizare continuă este necesară în contextul amenințărilor cibernetice constante care vizează infrastructura informatică națională. Autoritățile urmăresc să prevină orice tentativă de destabilizare prin intermediul atacurilor digitale care pot afecta funcționarea organelor de administrare a statului.
Securitatea cibernetică a instituțiilor de stat rămâne o prioritate în cadrul doctrinei de apărare a infrastructurii critice. În România, protecția rețelelor guvernamentale implică o colaborare strânsă între serviciile de informații și centrele specializate de răspuns la incidente. Această coordonare este esențială pentru a contracara campaniile de dezinformare și atacurile tehnice orchestrate de actori statali străini care vizează stabilitatea administrativă a țării.