

Atacul informatic care a blocat tranzacțiile imobiliare din România timp de aproape o lună a generat o reacție neașteptată în rândul oficialilor. După incidentul care a afectat ANCPI, mai mulți lideri ai unor instituții publice au solicitat includerea integrală a rețelelor lor în sistemul de monitorizare a securității. Cererile au fost adresate Centrului Național Cyberint, entitatea responsabilă cu supravegherea securității informatice, după ce vulnerabilitățile au devenit evidente în urma atacului de la Cadastru.
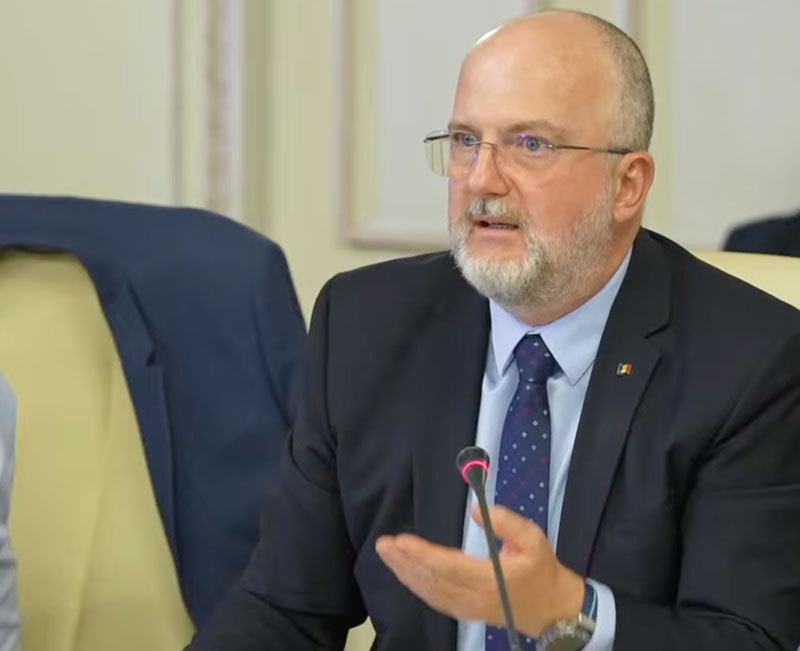
Anton Rog, șeful Centrului Național Cyberint, a oferit detalii despre această schimbare de atitudine în cadrul unei audieri la Camera Deputaților și Senat. Acesta a menționat că diverse instituții au solicitat extinderea supravegherii dincolo de componentele actuale, ignorând eventualele dificultăți tehnice. Conform declarațiilor sale, liderii au solicitat ca întreaga rețea să fie inclusă în procesul de monitorizare, indiferent dacă acest lucru ar putea cauza întreruperi de funcționare de două sau trei zile.
Sistemul de monitorizare, cunoscut sub numele de Țițeica, este un centru de operare a securității, sau Security Operations Center, construit din fonduri europene. Acesta este operat de SRI și este destinat unui grup de 122 de instituții beneficiare. ANCPI a fost unul dintre acești beneficiari, însă platforma sa e-Terra nu făcea parte din lista resurselor protejate de sistemul de monitorizare, ceea ce a explicat vulnerabilitatea în fața atacului survenit în luna iulie.
Funcționarea sistemului Țițeica se bazează pe un model de participare voluntară, unde fiecare instituție decide ce resurse sunt incluse în perimetrul de protecție. Anton Rog a explicat faptul că Centrul Național Cyberint nu impune monitorizarea prin forță, ci funcționează pe baza unor acorduri specifice. Astfel, instituțiile aleg singure ce parte din infrastructura lor este supravegheată și semnalată în cazul unor vulnerabilități sau atacuri descoperite.
În prezent, procesul de monitorizare se concentrează pe resursele înscrise oficial de fiecare entitate în parte. Dacă o componentă nu este inclusă pe lista resurselor protejate, aceasta rămâne în afara supravegherii active a centrului. Această structare a sistemului explică motivul pentru care anumite infrastructuri critice, precum cele gestionate de ANCPI, au rămas expuse în fața atacurilor cibernetice care au afectat operațiunile din România.
Contextul securității cibernetice este unul de o importanță majoră în regiune, având în vedere tensiunile geopolitice actuale. În timp ce România își consolidează infrastructura de protecție prin centre precum Țițeica, în apropierea graniței cu Polonia, se înregistrează evenimente de instabilitate. În contextul atacurilor ce afectează zona, autoritățile regionale monitorizează atent riscurile de escaladare a acțiunilor cibernetice sau fizice în regiunea de frontieră.